
-
Centre d’apprentissage

 Précédent
Centre d’apprentissage
-
Ressources
Précédent
Ressources supplémentaires
-
Contactez-nous
Précédent
-
Langue
- Nous contacter



Base de Connaissances
La version 64 bits de Firefox ne fonctionne pas avec PKI Client
Scénario
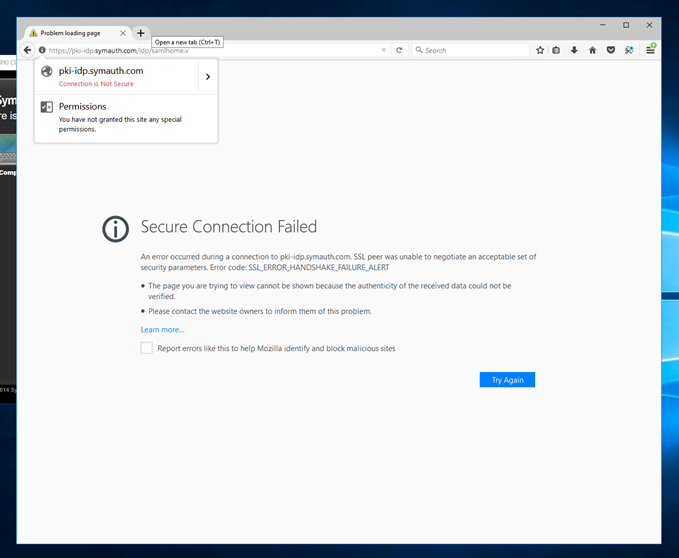
Contexte: les clients utilisant la version 64 bits de Firefox rencontrent des problèmes pour accéder au portail PKI Manager via PKI Client. Le message d’erreur suivant s’affiche.
Message d’erreur
Secure Connection Failed
An error occurred during connection to pki-idp.symauth.com SSL peer was unable to negotiate an acceptable set of security parameters. Error code: SSL_ERROR_HANDSHAKE_FAILURE_ALERT
Cause
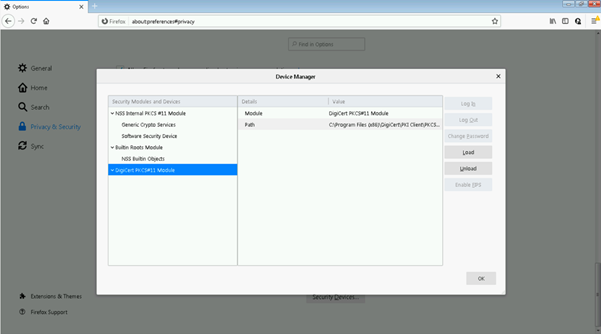
Ce problème est dû au fait que Firefox charge la version 32 bits du module de sécurité PKI Client (PKCS11.dll) au lieu de la version 64 bits. Vous pouvez le vérifier en consultant les paramètres des périphériques de sécurité de PKI Client, en accédant à: Open Menu -> Options -> saisissez "Certificate" dans le champ de texte Find in Options -> cliquez sur le bouton Security Devices. Vous constaterez qu’aucun paramètre n’a été chargé pour le périphérique de sécurité PKI Client et que Firefox charge une version 32 bits (depuis "Program files (x86)"):
Solution
Ce problème peut être résolu de deux manières:
Option 1: Installez la version 32 bits de Firefox, puis le plugin PKI Client, qui installera automatiquement la version 32 bits de "DigiCert Security Module" par défaut.
Option 2: Chargez manuellement la version 64 bits du module de sécurité PKCS11 de PKI Client dans Firefox 64 bits, puis supprimez l’ancien module de sécurité 32 bits (s’il est présent):
- Cliquez sur le bouton Load
- Accédez au dossier PKI Client 64 bits et sélectionnez le fichier "PKCS11.dll":
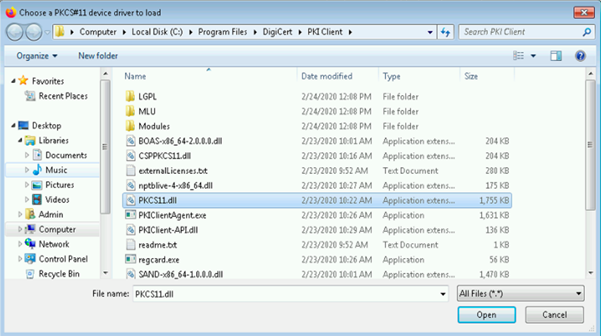
- Cliquez sur Open et saisissez un nom convivial pour le module, par exemple DigiCert PKCS#11 Module.
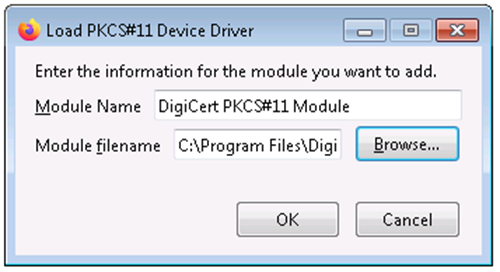
- Cliquez sur OK. Le module PKI Client est désormais correctement installé et vous pouvez accéder au portail PKI Manager.
Remarque: Si vous êtes invité à saisir un mot de passe principal (Master password), utilisez votre code PIN PKI Client.
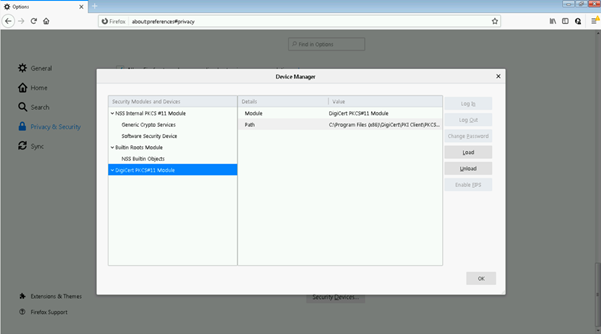
- Supprimez le module de sécurité 32 bits défectueux en cliquant sur le bouton Unload
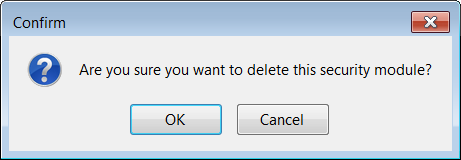
- Lorsque vous êtes invité à confirmer la suppression du module de sécurité, cliquez sur OK.
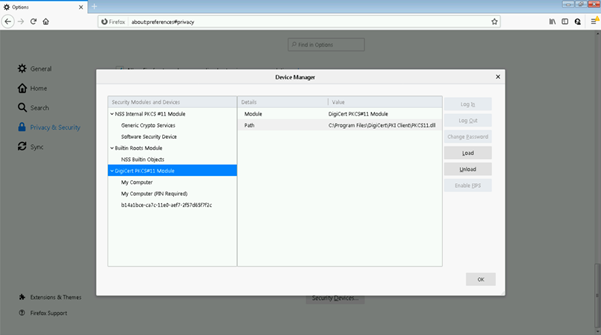
- Vous constaterez qu’il ne reste qu’un seul module de sécurité PKI Client (la version 64 bits).
-

The most-trusted global provider of high-assurance TLS/SSL, PKI, IoT and signing solutions.
-


-
© 2022-2026, DigiCert, Inc. All rights reserved.
Cookie Settings
