
-
Centre d’apprentissage

 Précédent
Centre d’apprentissage
-
Ressources
Précédent
Ressources supplémentaires
-
Contactez-nous
Précédent
-
Langue
- Nous contacter



Base de Connaissances
Microsoft met fin à la prise en charge des certificats racines à signature croisée avec des fonctionnalités de signature en mode noyau
Description
Le 1er août 2019, Microsoft a annoncé que le Microsoft Trusted Root Program mettait fin à la prise en charge des certificats racines à signature croisée avec des fonctionnalités de signature en mode noyau. En 2021, la plupart des certificats à signature croisée arrivent à expiration.
Pour que votre signature soit conforme aux directives de Microsoft, elle doit expirer avant le 30 juin 2021. Vous pouvez utiliser la variable d’API custom_expiration_date pour créer une copie de votre certificat avec une date d’expiration ajoutée. Si vous avez d’autres questions, veuillez contacter notre équipe de support.
Lorsque le certificat à signature croisée auquel votre certificat de signature de code est chaîné expire, vous ne pouvez plus créer de nouvelles signatures numériques en mode noyau. Cela concerne toutes les versions de Windows. Pour en savoir plus sur les plans de Microsoft concernant l’abandon des signatures numériques en mode noyau, consultez Deprecation of Software Publisher Certificates, Commercial Release Certificates, and Commercial Test Certificates.
Remarque: Tous les certificats racines à signature croisée existants avec des fonctionnalités de signature en mode noyau continuent de fonctionner jusqu’à leur expiration. Consultez Dates d’expiration des certificats à signature croisée de confiance de marque DigiCert.
Nouveau processus de Microsoft pour l’envoi de pilotes
À compter de 2021, Microsoft sera le seul fournisseur de signatures de code en mode noyau pour les environnements de production. Microsoft a mis en place un nouveau processus de signature des packages de pilotes en mode noyau. Vous devrez signer tous les nouveaux packages de pilotes en mode noyau en suivant les instructions Hardware Submission mises à jour de Microsoft. Consultez Partner Center for Windows Hardware.
Que fait DigiCert à ce sujet?
Dans le cadre de la première étape de ce processus d’abandon, DigiCert a supprimé l’option de plateforme Microsoft Kernel-Mode Code des formulaires de demande de certificats de signature de code: nouvelle demande, réémission et renouvellement.
Cela signifie que vous ne pouvez désormais plus commander, réémettre ou renouveler un certificat de signature de code pour la plateforme en mode noyau.
Quelle est l’incidence sur mon certificat de signature de code en mode noyau existant?
Si votre certificat de signature de code expire après le 30 juin 2021, vous ne pouvez plus l’utiliser pour signer du code en mode noyau, avec effet immédiat. Contactez DigiCert pour obtenir un nouveau certificat dont la date d’expiration est antérieure. Si votre certificat expire avant le 30 juin 2021, vous pouvez continuer à utiliser votre certificat de signature de code comme suit:
- Pour signer du code autre que des pilotes jusqu’à son expiration.
- Pour signer des packages de pilotes en mode noyau jusqu’à l’expiration du certificat à signature croisée auquel il est chaîné.*
Si vous devez signer de nouveaux packages de pilotes de code en mode noyau après l’expiration du certificat à signature croisée auquel votre certificat est chaîné, vous devez suivre les instructions Hardware Submission mises à jour de Microsoft. Consultez Partner Center for Windows Hardware.
Quelle est l’incidence sur les signatures de mes packages de pilotes en mode noyau?
- Si vous signez et horodatez le package de pilotes de code en mode noyau avant l’expiration du certificat à signature croisée auquel il est chaîné, votre signature continuera à fonctionner après l’expiration du certificat à signature croisée!
- Si vous signez uniquement le package de pilotes de code en mode noyau avant l’expiration du certificat à signature croisée auquel il est chaîné, votre signature deviendra non valide lorsque le certificat à signature croisée auquel il est chaîné expirera.
Pour savoir quand les certificats à signature croisée de marque DigiCert expirent, consultez la section Dates d’expiration des certificats racines à signature croisée de confiance de marque DigiCert ci-dessous.
Comment savoir si mes packages de pilotes seront affectés par l’expiration d’un certificat à signature croisée?
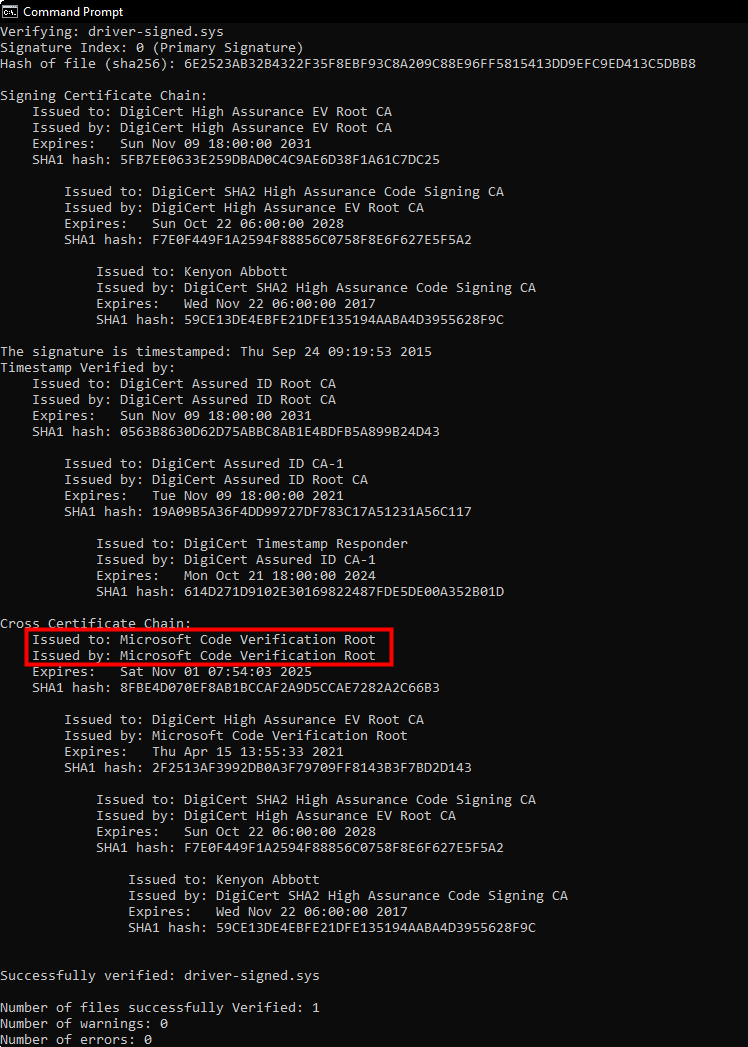
Si votre chaîne de certificats se termine par Microsoft Code Verification Root, votre package de pilotes est affecté.
Pour afficher la chaîne de certificats à signature croisée, exécutez signtool verify /v /kp <mydriver.sys>
Par exemple:
Dates d’expiration des certificats racines à signature croisée de confiance de marque DigiCert
- DigiCert Assured ID Root CA -- Expire le 15/04/2021
- DigiCert High Assurance EV Root CA -- Expire le 15/04/2021
- DigiCert Global Root CA -- Expire le 15/04/2021
- GeoTrust Primary Certification Authority -- Expire le 22/02/2021
- GeoTrust Primary Certification Authority - G3 -- Expire le 22/02/2021
- Thawte Primary Root CA -- Expire le 22/02/2021
- Thawte Primary Root CA - G3 -- Expire le 22/02/2021
- VeriSign Class 3 Public Primary Certification Authority - G5 -- Expire le 22/02/2021
- VeriSign Universal Root Certification Authority -- Expire le 22/02/2021
-

The most-trusted global provider of high-assurance TLS/SSL, PKI, IoT and signing solutions.
-


-
© 2022-2026, DigiCert, Inc. All rights reserved.
Cookie Settings
