
-
Centre d’apprentissage

 Précédent
Centre d’apprentissage
-
Ressources
Précédent
Ressources supplémentaires
-
Contactez-nous
Précédent
-
Langue
- Nous contacter



Base de Connaissances
OCSP, CRL et certificats SSL révoqués
Listes de révocation de certificats (CRL) et certificats révoqués
Normalement, seuls les appareils clients doivent vérifier si une autorité de certification a révoqué un certificat SSL. Les clients effectuent cette vérification afin de pouvoir avertir les utilisateurs de la fiabilité d'un site web, d'un serveur de messagerie ou d'un appareil.
Les autorités de certification (AC) sont tenues de conserver la trace des certificats SSL qu'elles révoquent. Après la révocation d'un certificat SSL, l'AC enregistre son numéro de série et l'ajoute à sa liste de révocation de certificats (CRL). L'URL de cette liste est indiquée dans chaque certificat SSL, dans le champ « Points de distribution de la CRL ».
Pour vérifier la validité d'un certificat SSL, le client se connecte aux URL et télécharge les listes de révocation de certificats (CRL) de l'autorité de certification. Il recherche ensuite le numéro de série du certificat dans la CRL afin de s'assurer qu'il n'a pas été révoqué.
Pour consulter les URL des listes de révocation de certificats (CRL) d'un certificat SSL, ouvrez ce dernier. Ensuite, dans les détails du certificat, sous Extensions du certificat, sélectionnez Points de distribution des CRL pour afficher les URL des CRL de l'autorité de certification émettrice.
Par exemple, dans Chrome:
- Dans la barre d'adresse du navigateur, à gauche de l'adresse, cliquez sur le cadenas.
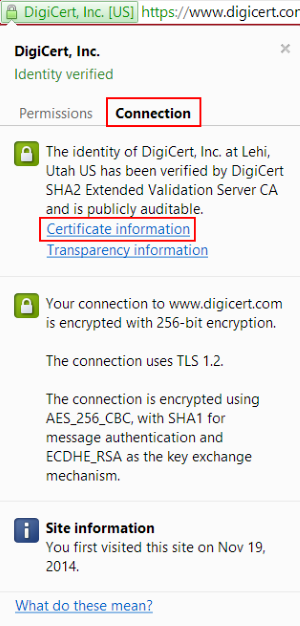
- Cliquez sur Connexion (Connection), puis sur Informations sur le certificat (Certificate information).
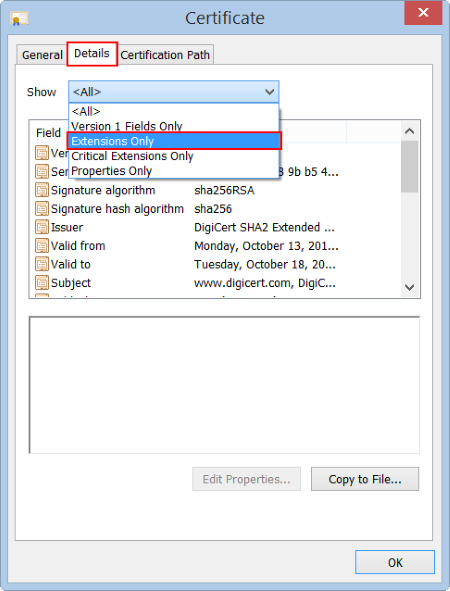
- Dans la fenêtre Certificat (Certificate), cliquez sur Détails, puis, dans la liste déroulante Afficher (Show), sélectionnez Extensions uniquement (Extensions Only).
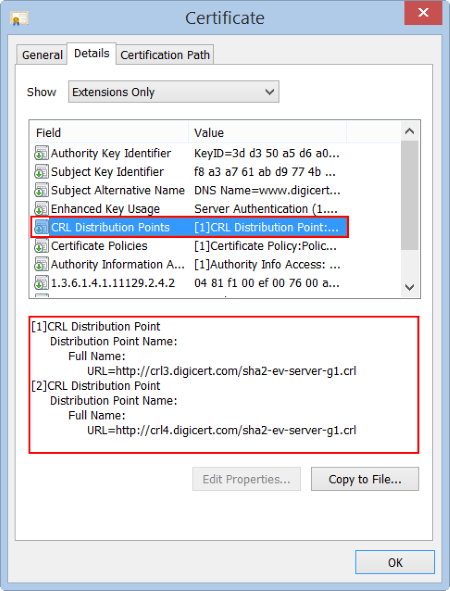
- Dans la zone ci-dessous, sous Champ (Field), repérez et cliquez sur Points de distribution des CRL (CRL Distribution Points).
La zone située en dessous se remplit automatiquement avec l'URL (ou les URL) des CRL.
OCSP (Online Certificate Status Protocol) et certificats révoqués
Le protocole OCSP (Online Certificate Status Protocol) a largement remplacé les listes de révocation de certificats (CRL) pour vérifier la révocation des certificats SSL. Au lieu de télécharger une liste potentiellement volumineuse de certificats révoqués, un client peut simplement interroger le serveur OCSP de l'autorité de certification émettrice à l'aide du numéro de série du certificat et recevoir une réponse indiquant si celui-ci est révoqué ou non.
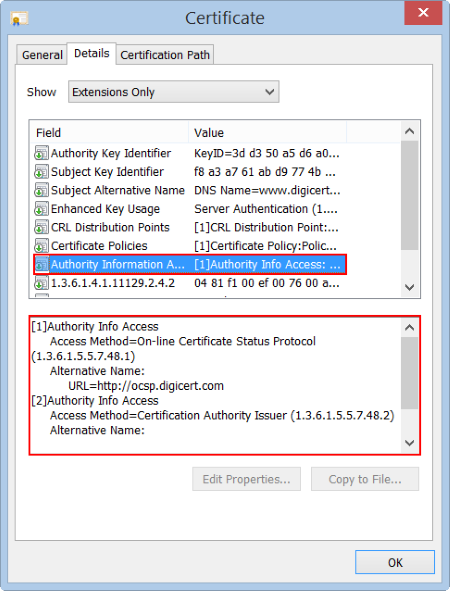
Pour consulter les URL utilisées pour se connecter au serveur OCSP d'une autorité de certification, ouvrez le certificat. Ensuite, dans les détails du certificat, sous Extensions du certificat (Certificate Extensions), sélectionnez Accès aux informations de l'autorité (Authority Information Access) pour afficher l'URL du serveur OCSP de l'autorité de certification émettrice.
Pour plus d'informations sur l'utilisation de l'agrafage OCSP pour améliorer le protocole OCSP, consultez Activer l'agrafage OCSP sur votre serveur.
Par exemple, dans Internet Explorer:
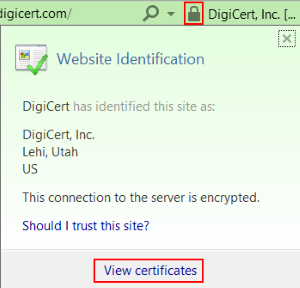
- Dans la barre d'adresse du navigateur, à droite de l'adresse, cliquez sur le cadenas puis sur Afficher les certificats (View certificates).
- Dans la fenêtre Certificat (Certificate), cliquez sur Détails, puis, dans la liste déroulante Afficher (Show), sélectionnez Extensions uniquement (Extensions Only).
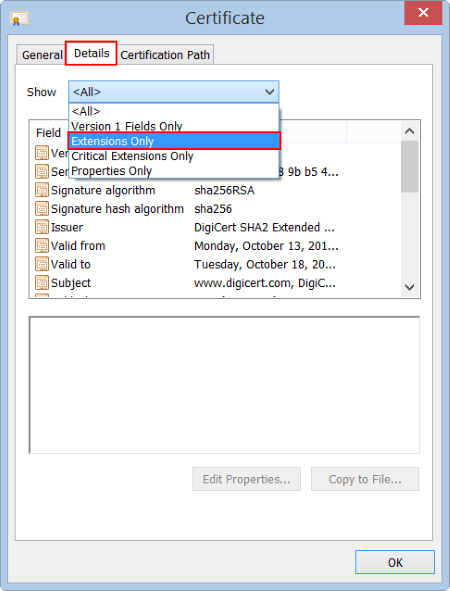
- Dans la case ci-dessous, sous Champ (Field), repérez et cliquez sur Accès aux informations d'autorité (Authority Information Access).
La case située en dessous se remplit automatiquement avec l'URL du service OCSP de l'autorité de certification.
Erreur Microsoft Exchange 2010
« Le statut du certificat n'a pas pu être déterminé car la vérification de révocation a échoué. »
Microsoft Exchange 2010 a été conçu pour vérifier l'état de révocation des certificats afin d'empêcher les administrateurs de configurer par inadvertance Exchange pour utiliser un certificat SSL révoqué. Cependant, Exchange 2010 n'autorise pas l'attribution d'un certificat SSL dans la console de gestion Exchange tant que l'autorité de certification (AC) qui l'a émis n'a pas vérifié qu'il n'a pas été révoqué.
Ce processus peut parfois poser problème. Lorsque le serveur ne parvient pas à se connecter à une autorité de certification pour vérifier le statut de révocation d'un certificat, le message d'erreur suivant s'affiche: « Impossible de déterminer le statut du certificat, la vérification de révocation ayant échoué. » Cette erreur est trompeuse, car elle laisse penser que le certificat a été révoqué. Or, dans la plupart des cas, il s'agit d'un problème de connexion, et non d'un problème de révocation de certificat.
Le problème de connexion peut être dû aux paramètres du proxy WinHTTP ou aux paramètres du pare-feu empêchant le serveur Exchange de se connecter aux URL de la liste de révocation de certificats (CRL) ou du service OCSP pour effectuer les vérifications de révocation. Pour résoudre ce problème, vous pouvez utiliser l'utilitaire de certificats DigiCert® pour Windows afin de vérifier si votre serveur peut accéder aux URL de la CRL ou du service OCSP.
Comment utiliser l'utilitaire de certificats DigiCert pour vérifier l'accès au serveur
Lors du test d'accès au serveur, si votre connexion au serveur proxy ne passe pas par WinHTTP, l'utilitaire de certificat DigiCert risque de ne pas détecter automatiquement les paramètres proxy du serveur.
- Sur votre serveur Exchange 2010 où votre certificat SSL est installé, téléchargez et enregistrez le fichier exécutable DigiCert® Certificate Utility pour Windows (DigiCertUtil.exe).
- Exécutez l'utilitaire de certificat DigiCert® pour Windows (double-cliquez sur DigiCertUtil).
- Dans l' utilitaire de certificat DigiCert pour Windows©, cliquez sur Outils (Tools) (clé et tournevis), puis sur Paramètres du proxy (Proxy Settings).
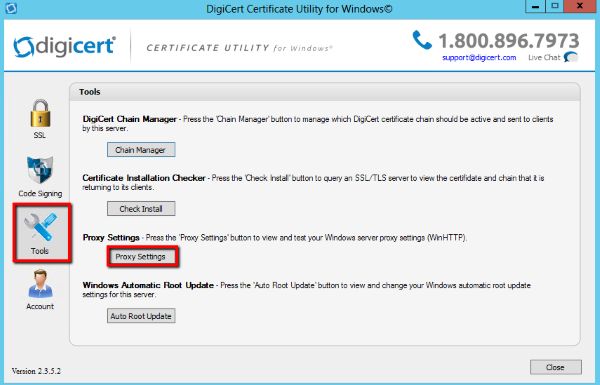
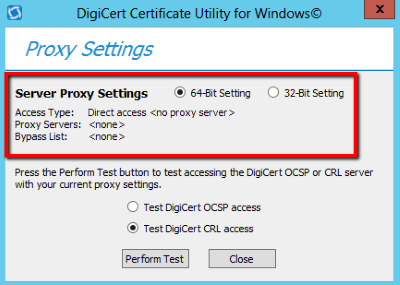
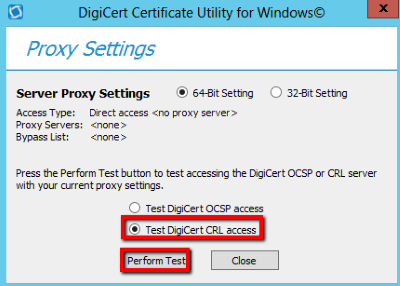
- Sur la page Paramètres du proxy (Proxy Settings), sélectionnez un paramètre de proxy serveur et vérifiez vos paramètres WinHTTP.
- Paramètres du proxy serveur (Server Proxy Settings):
Sélectionnez les paramètres appropriés: Paramètres 64 bits ou Paramètres 32 bits.
Les ordinateurs et serveurs Microsoft utilisent des paramètres distincts pour WinHTTP 32 bits et 64 bits.
Si vous utilisez un serveur 64 bits, il est recommandé de tester les deux paramètres. - Type d'accès (Access Type):
Si aucun proxy n'est configuré, l' option « Accès direct (Direct Access) » s'affiche.
Si des serveurs proxy sont configurés, leurs noms s'affichent (par exemple: proxy.votredomaine.com:8080).
- Serveur proxy (Proxy Servers):
Si aucun serveur proxy n’est configuré, il affiche <aucun (none)>.
Si des serveurs proxy sont configurés, il affiche les paramètres des serveurs proxy listés. - Liste des domaines à ignorer (Bypass List):
Si aucun serveur proxy n’est configuré, la mention « aucun (none) » s’affiche.
Si des serveurs proxy sont configurés, la liste des domaines configurés pour ne pas utiliser le proxy s’affiche (par exemple, votre domaine Active Directory).
- Paramètres du proxy serveur (Server Proxy Settings):
- Sélectionnez « Tester l’accès à la CRL DigiCert (Test DigiCert CRL access) », puis cliquez sur « Effectuer le test (Perform Test) ».
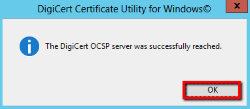
- Si l'utilitaire DigiCert parvient à se connecter au serveur CRL de DigiCert, vous devriez recevoir un message de confirmation. Cliquez sur OK.
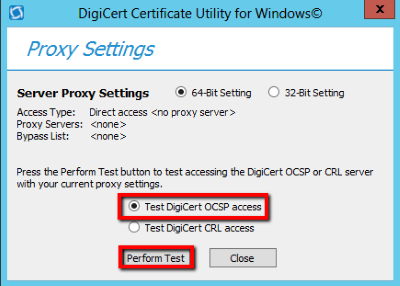
- Ensuite, sélectionnez Tester l'accès OCSP DigiCert (Test DigiCert OCSP access), puis cliquez sur Effectuer le test (Perform Test).
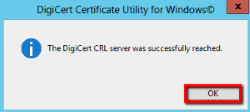
- Si l'utilitaire DigiCert parvient à se connecter au serveur OCSP de DigiCert, vous devriez recevoir un message de confirmation. Cliquez sur OK.
-

The most-trusted global provider of high-assurance TLS/SSL, PKI, IoT and signing solutions.
-


-
© 2022-2026, DigiCert, Inc. All rights reserved.
Cookie Settings
