
-
Centre d’apprentissage

 Précédent
Centre d’apprentissage
-
Ressources
Précédent
Ressources supplémentaires
-
Contactez-nous
Précédent
-
Langue
- Nous contacter



Base de Connaissances
Résolution des problèmes liés à PKI Client sous macOS Monterey
Description
Cet article explique comment résoudre les problèmes rencontrés lors de l’utilisation de DigiCert PKI Client pour accéder au portail d’administration de PKI Platform 8, appelé PKI Manager, sur des ordinateurs exécutant macOS Monterey et équipés de puces M1 ou de processeurs Intel.
Remarque: Pour obtenir les meilleurs résultats lors de la résolution de ces problèmes, nous vous recommandons d’utiliser le navigateur Chrome.
Les trois problèmes suivants ont été observés. Les solutions correspondantes sont détaillées ci-dessous:
- Problème 1: L’interface utilisateur de PKI Client ne s’affiche pas
- Solution 1 - Problème 2: Demande et récupération des certificats administrateur sous Monterey
- Solution 2 - Problème 3: Installation de PKI Client
- Solution 3
L’interface utilisateur de PKI Client ne s’affiche pas
Pour les administrateurs de PKI Platform 8 utilisant un ordinateur sous macOS Monterey, l’interface utilisateur de PKI Client ne s’affiche pas. Par conséquent, les utilisateurs ne peuvent pas consulter les détails des certificats stockés sur le vToken de PKI Client.

Solution 1
Le problème d’affichage de l’interface utilisateur de PKI Client sous Monterey ne sera pas corrigé. Pour consulter les détails des certificats stockés sur le vToken de PKI Client, ouvrez l’application Keychain Access sur votre ordinateur sous Monterey. Cliquez sur le trousseau Symantec situé dans la barre de navigation verticale à gauche. Vous serez invité à saisir votre code PIN PKI Client. Une fois le code PIN vérifié, vous pourrez consulter tous les certificats (ainsi que leurs détails) stockés sur le vToken de PKI Client.

Demande et récupération des certificats administrateur sous Monterey
Étant donné que l’interface utilisateur de PKI Client ne s’affiche pas sous Monterey, comment pouvez-vous demander un certificat administrateur pour la première fois, après son expiration ou avant sa date d’expiration?
Solution 2
2.1 Demander et récupérer un certificat administrateur pour la première fois
Le processus de demande et de récupération des certificats administrateur sous Monterey ne présente aucun problème et fonctionne comme prévu. Suivez les étapes ci-dessous pour télécharger et installer votre certificat administrateur:
Étape 1:
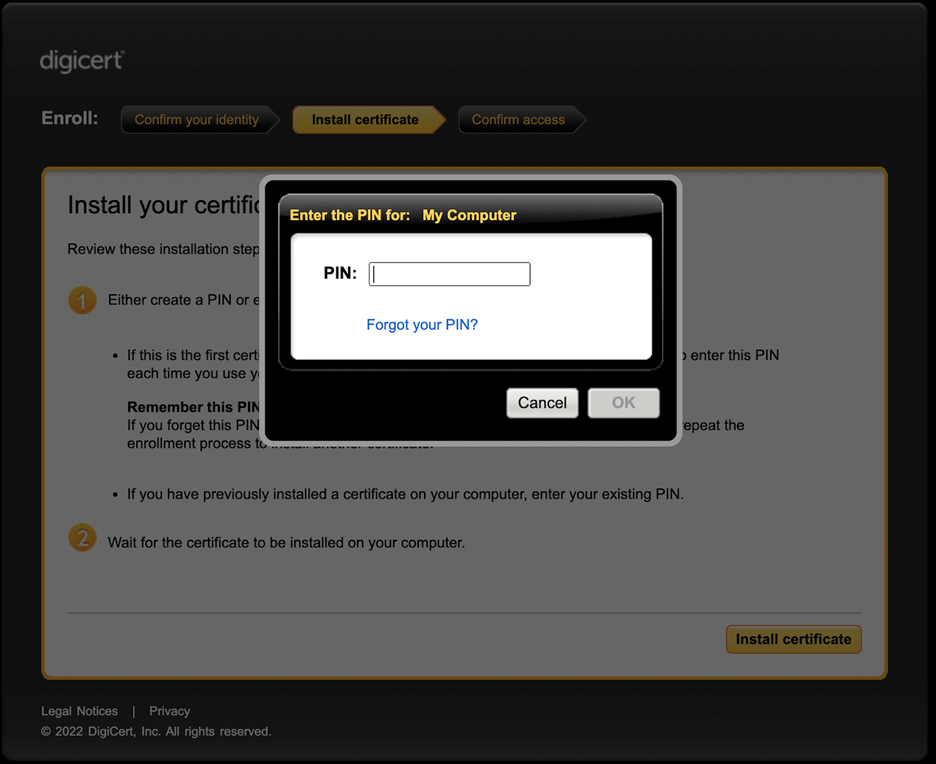
Après avoir reçu un e-mail contenant les instructions de récupération de votre certificat administrateur, accédez à l’URL de récupération et validez les informations de l’administrateur. Vous accéderez alors à la page Install certificate, où vous serez invité à saisir votre code PIN PKI Client pour vous authentifier:
Étape 2:
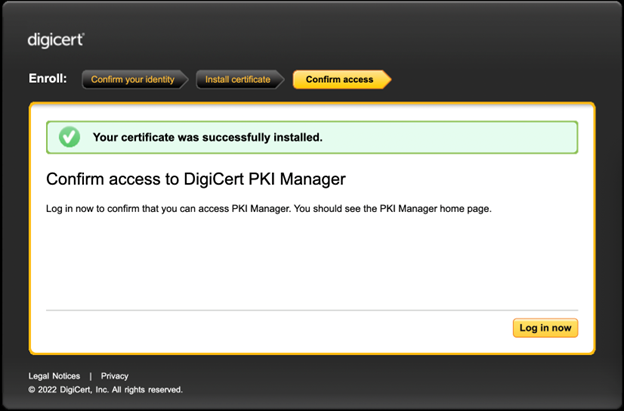
Une fois l’authentification réussie, la demande et la récupération du certificat seront effectuées correctement, comme illustré ci-dessous:
Étape 3:
Vous pouvez accéder au portail d’administration "PKI Manager" dans une nouvelle session de navigateur (de préférence après avoir redémarré votre Mac). Le certificat administrateur que vous venez de récupérer sera disponible pour vous authentifier de manière forte auprès du portail PKI Manager. Vous pourrez alors sélectionner le certificat, vous authentifier à l’aide de votre code PIN PKI Client et vous connecter au portail PKI Manager.
Étape 4:
Si votre navigateur n’affiche pas votre certificat administrateur pour l’opération d’authentification du client sur le portail PKI Manager, vous pouvez ajouter manuellement la chaîne de certificats de l’autorité de certification dans l’application Keychain Access de votre Mac, sous le trousseau "Login".
Étape 5:
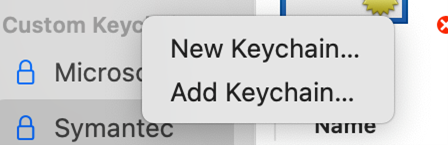
Si le trousseau Symantec n’apparaît pas sur votre Mac sous "Custom Keychains", vous devez en créer un en procédant comme suit:
- Connectez-vous au trousseau à l’aide de l’application Keychain Access.
- Cliquez avec le bouton droit et sélectionnez 'New keychain' > créez un nouveau trousseau et nommez-le Symantec.
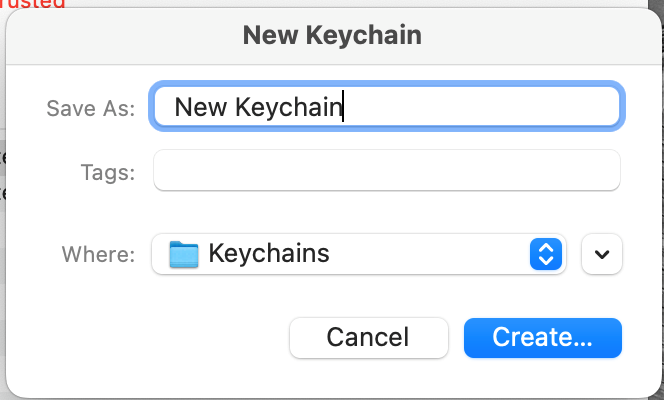
- Vous devrez créer un mot de passe. Celui-ci deviendra le mot de passe du trousseau.
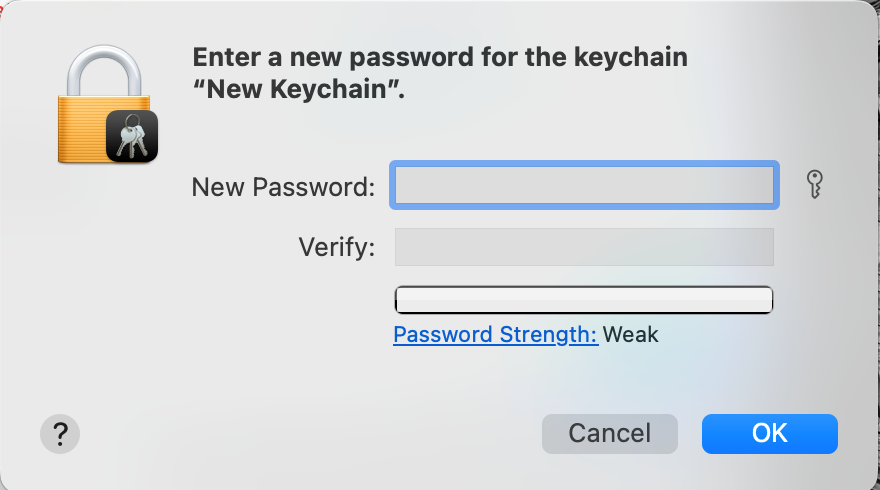
- Copiez les deux certificats suivants dans le trousseau nouvellement créé:
- DigiCert PKI Platform Administrator Certificate
- Symantec Administrator CA Recertified Certificate
Étape 6:
Vous pouvez maintenant terminer votre demande de certificat administrateur PKI 8.
Remarque: Pendant la procédure de demande de certificat, vous serez invité à créer un mot de passe PKI Client. Ce mot de passe est différent de celui du trousseau de votre Mac.
2.2 Demander un nouveau certificat administrateur après son expiration
Étape 1:
Vérifiez votre certificat administrateur dans votre trousseau et assurez-vous qu’il se trouve dans la période de renouvellement, généralement 30 jours avant son expiration.
Étape 2:
Contactez votre représentant DigiCert (gestionnaire de compte client ou équipe de support) pour demander les actions suivantes:
- Révoquer votre certificat administrateur actuellement valide afin de permettre la création d’une nouvelle demande de certificat.
- Créer une nouvelle demande de certificat administrateur en utilisant le même Seat Id.
Étape 3:
Une fois ces deux étapes effectuées, vous recevrez un e-mail contenant l’URL de récupération. Vous pourrez alors suivre les étapes de la solution 2.1 ci-dessus pour installer votre certificat et accéder au portail PKI Manager sans problème.
Installation de PKI Client
PKI Client peut être présent sur un ordinateur sous Monterey dans deux situations:
- Vous configurez un nouvel ordinateur.
- Vous effectuez une mise à niveau depuis une version antérieure de macOS.
Solution 3
Deux options sont possibles pour l’installation du logiciel PKI Client:
- Une nouvelle installation de PKI Client sous Monterey fonctionne sans problème:

- Pour les ordinateurs Mac mis à niveau vers Monterey depuis une version antérieure de macOS (par exemple, Big Sur), le vToken sera conservé et fonctionnera sous Monterey (même s’il est restauré à partir d’une sauvegarde Time Machine), à condition que les éléments suivants restent inchangés:
- Identifiants de l’utilisateur
- Domaine (si connecté)
- Caractéristiques de l’ordinateur (matériel)
Si vous rencontrez des problèmes ou avez des questions, veuillez contacter votre équipe de support DigiCert.
-

The most-trusted global provider of high-assurance TLS/SSL, PKI, IoT and signing solutions.
-


-
© 2022-2026, DigiCert, Inc. All rights reserved.
Cookie Settings
