
-
Centre d’apprentissage

 Précédent
Centre d’apprentissage
-
Ressources
Précédent
Ressources supplémentaires
-
Contactez-nous
Précédent
-
Langue
- Nous contacter



Base de Connaissances
Ajout d’une exception dans MS Defender s’il bloque l’application DigiCert PKI Client
Scénario
Les composants d’interface utilisateur de l’application DigiCert PKI Client sont implémentés à l’aide de Microsoft HTML Applications (HTA). Ces HTA sont des applications autonomes qui s’exécutent à l’aide des mêmes modèles et technologies que Microsoft Internet Explorer, mais en dehors du navigateur. Microsoft Defender et certains autres fournisseurs de solutions de sécurité bloquent l’utilisation et le lancement des applications basées sur HTA.
Les attaquants ont de plus en plus tendance à utiliser les outils déjà présents sur un système plutôt que de s’appuyer entièrement sur leurs propres logiciels malveillants personnalisés.
L’utilisation de fichiers HTA ou de leur outil associé, mshta.exe, constitue une alternative à l’utilisation de documents avec macros pour mener des attaques et existe depuis longtemps. Cet outil est si flexible qu’il dispose même de sa propre technique d’attaque documentée dans MITRE ATT&CK.
Pourquoi les applications HTA sont-elles dangereuses?
Il s’agit d’un binaire Microsoft natif signé (mshta.exe), déjà présent sur les systèmes d’exploitation Windows, qui peut exécuter du code de différentes manières. Cela en fait une application particulièrement intéressante pour les attaquants, car l’exécution de code peut être effectuée par son intermédiaire.
Mshta.exe peut également être utilisé pour contourner les mécanismes de défense basés sur les listes d’autorisation d’applications et les paramètres de sécurité du navigateur.
Par conséquent, dans certains cas, il a été constaté que l’utilisateur final ne peut pas lancer DigiCert PKI Client, car l’application console PKI Client repose sur Microsoft HTML Application (HTA).
Solution
Pour un ordinateur d’utilisateur final disposant de droits d’administrateur
Pour les clients confrontés au blocage des applications basées sur HTA, afin de garantir le bon fonctionnement de DigiCert PKI Client, nous recommandons d’ajouter des « exceptions » à vos paramètres de contrôle afin d’ajouter DigiCert PKI Client à la liste d’autorisation, en suivant les étapes ci-dessous:
- Accédez à Start > Settings > Update & Security > Windows Security > Virus & threat protection.
- Sous Virus & threat protection settings, sélectionnez Manage settings, puis sous Exclusions, sélectionnez Add or remove exclusions.
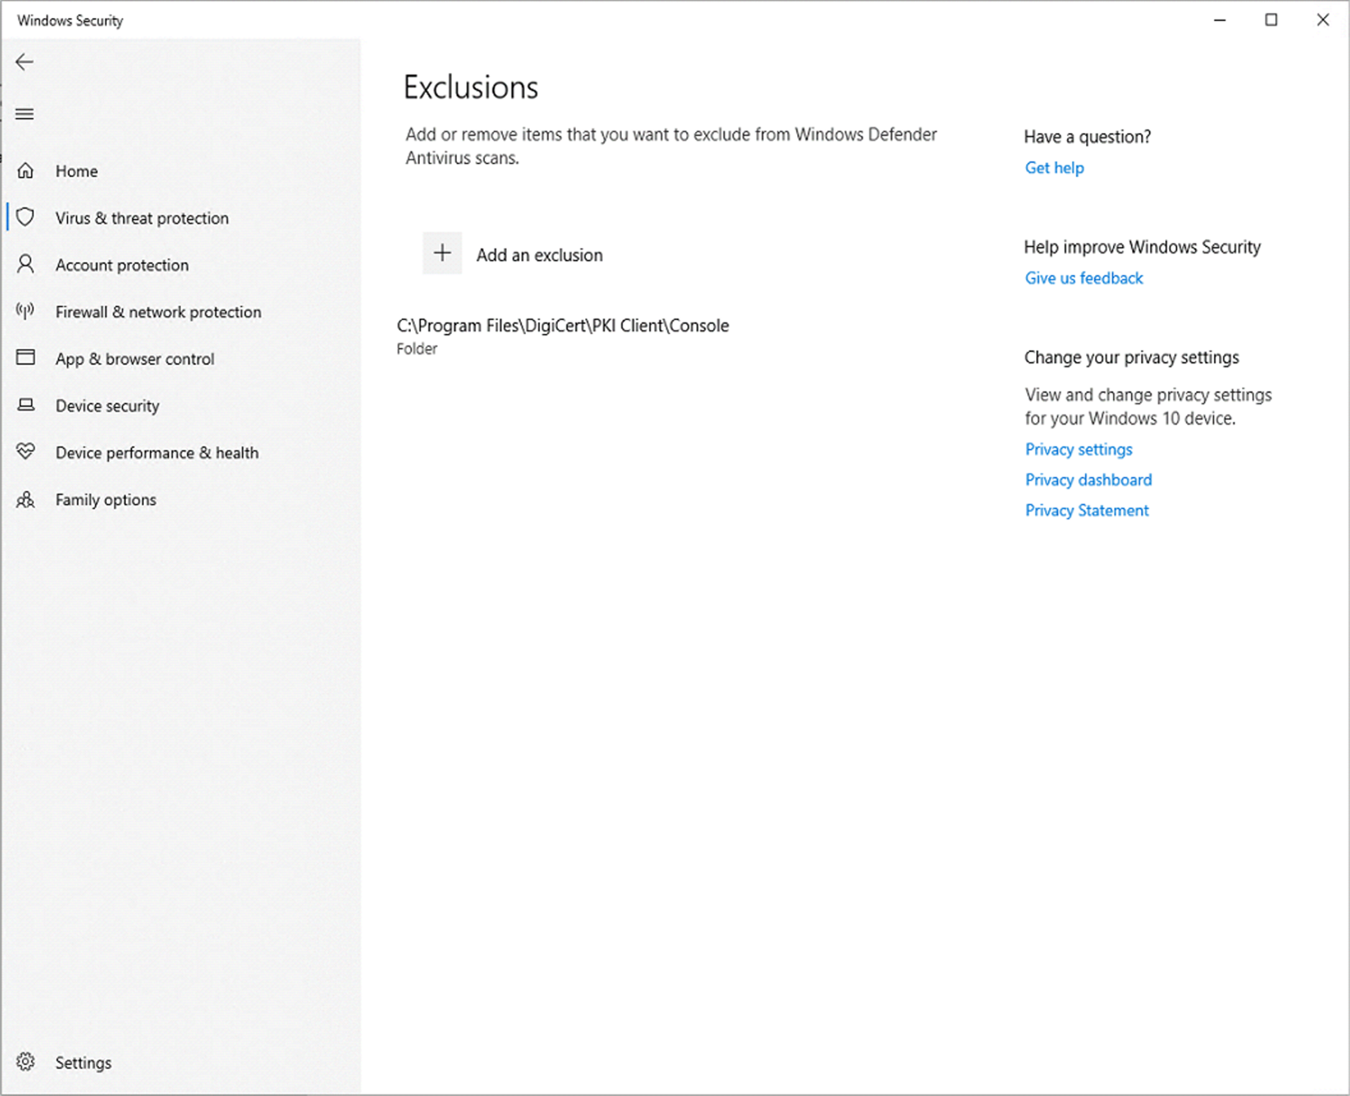
- Sélectionnez Add an exclusion, puis sélectionnez Folders dans la liste déroulante et accédez au répertoire d’installation de PKI Client “C:\Program Files\DigiCert\PKI Client”. À partir de cet emplacement, sélectionnez le dossier ‘Console’. À ce stade, vous devrez fournir les identifiants d’administrateur si l’utilisateur connecté ne dispose pas de privilèges d’administrateur.
Pour les domaines où MS Defender est configuré via un Group Policy Object (GPO)
- Sur votre ordinateur de gestion des stratégies de groupe, ouvrez Group Policy Management Console, cliquez avec le bouton droit sur le Group Policy Object (GPO) défini pour Microsoft Defender, puis cliquez sur Edit.
- Ouvrez le paramètre Path Exclusions pour le modifier, puis mettez-le à jour comme suit:
- Définissez l’option sur Enabled.
- Dans la section Options, cliquez sur Show....
- Spécifiez le répertoire “C:\Program Files\DigiCert\PKI Client\Console”, puis saisissez 0 dans la colonne Value.
- Ouvrez une invite de commandes et exécutez la commande ‘$ gpupdate /force’ pour forcer la mise à jour de la stratégie
-

The most-trusted global provider of high-assurance TLS/SSL, PKI, IoT and signing solutions.
-


-
© 2022-2026, DigiCert, Inc. All rights reserved.
Cookie Settings
