
-
Centre d’apprentissage

 Précédent
Centre d’apprentissage
-
Ressources
Précédent
Ressources supplémentaires
-
Contactez-nous
Précédent
-
Langue
- Nous contacter



Base de Connaissances
Instructions de génération d’une demande de signature de certificat (CSR) pour F5 BIG-IP version 11.x
Description
Ce document fournit les instructions de génération d’une demande de signature de certificat (CSR) pour F5 BIG-IP 11.x. Si vous ne parvenez pas à effectuer ces étapes sur votre serveur, DigiCert vous recommande de contacter le fournisseur du serveur ou l’organisation assurant le support de F5.
Pour générer une CSR, une paire de clés doit être créée pour le serveur. Ces deux éléments constituent une paire de clés de certificat numérique et ne peuvent pas être dissociés. Si le fichier de clé publique/privée ou le mot de passe est perdu ou modifié avant l’installation du certificat SSL, celui-ci devra être remplacé. La clé privée, la CSR et le certificat doivent tous correspondre pour que l’installation réussisse.
REMARQUE: Tous les certificats dont la date d’expiration est postérieure à décembre 2013 doivent utiliser une clé de 2048 bits.
À partir de BIG-IP version 11.5.0, l’algorithme de signature utilisé par défaut est l’algorithme de hachage SHA-2, recommandé par DigiCert pour la signature.
Pour créer une nouvelle demande de signature de certificat, suivez les étapes ci-dessous:
- Connectez-vous à Configuration Utility
- Dans le volet de gauche, accédez à System > File Management
- Sélectionnez SSL Certificate List
- Cliquez sur Create
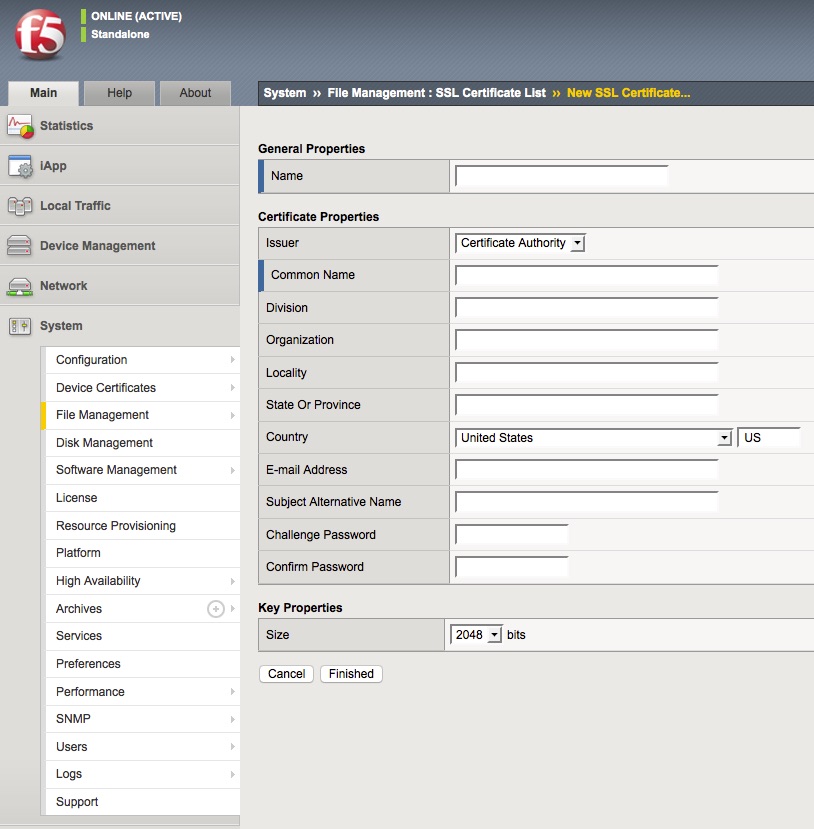
- Name: Attribuez un nom à votre certificat SSL. Ce nom sera affiché dans BIG-IP et ne doit contenir aucun espace.
- Issuer: Autorité de certification DigiCert.
- Common name: Nom de domaine complet (FQDN) du serveur (par exemple, www.digicert.com, mail.digicert.com ou, pour un certificat Wildcard, *.digicert.com).
- Division: Ce champ correspond également à l’unité organisationnelle (OU). Vous pouvez y indiquer le nom d’un service de votre organisation ou utiliser une convention de nommage de votre choix pour le certificat.
- Organization: Indiquez la dénomination sociale ou le nom commercial légalement enregistré sous lequel votre entreprise exerce ses activités.
- Locality, State or Province, Country: Ville, État ou province et pays où se trouve l’organisation. N’abrégez pas le nom de l’État ou de la province.
- E-mail Address: Votre adresse e-mail.
- Subject Alternative Name: Saisissez ici les autres noms de l’objet (SAN), le cas échéant. Si aucun autre nom ne doit figurer sur le même certificat, vous pouvez laisser ce champ vide.
- Challenge Password, Confirm Password: Ne saisissez pas de mot de passe de vérification. Laissez le champ correspondant vide.
- La taille de la clé doit être de 2048 bits pour tous les certificats SSL.
6. Cliquez sur Finished
8. Copiez la CSR (y compris les balises BEGIN et END), comme indiqué ci-dessous:
-----BEGIN CERTIFICATE REQUEST-----
[encoded data]
-----END CERTIFICATE REQUEST-----
9. Poursuivez la procédure de demande de certificat sur le site web DigiCert et collez la CSR dans le champ prévu à cet effet.
Coordonnées
Pendant le processus de vérification, DigiCert peut être amené à contacter votre organisation. Veillez à fournir une adresse e-mail, un numéro de téléphone et un numéro de fax qui sont régulièrement consultés et auxquels il est possible de répondre rapidement. Ces champs ne font pas partie du certificat.
Une fois le certificat SSL émis, suivez les instructions disponibles à partir du lien suivant pour l’installer sur le serveur: SO22290
Support F5
Pour plus d’informations, consultez l’article de la base de connaissances F5: SOL14620
-

The most-trusted global provider of high-assurance TLS/SSL, PKI, IoT and signing solutions.
-


-
© 2022-2026, DigiCert, Inc. All rights reserved.
Cookie Settings
