
-
Centre d’apprentissage

 Précédent
Centre d’apprentissage
-
Ressources
Précédent
Ressources supplémentaires
-
Contactez-nous
Précédent
-
Langue
- Nous contacter



Base de Connaissances
Installation d’un certificat SSL dans Exchange (PowerShell)
Mise à jour importante: modifications apportées à la gestion des certificats dans Exchange Server À partir des versions de mise à jour cumulative (CU) de Microsoft Exchange Server 2019 (CU12 et versions ultérieures) et Microsoft Exchange Server 2016 (CU23 et versions ultérieures), l’option permettant d’importer ou d’exporter des certificats Exchange via Exchange Control Panel (ECP) a été supprimée. Vous devez désormais utiliser des cmdlets PowerShell pour gérer l’importation ou l’exportation des certificats Exchange. Pour plus d’informations, consultez l’article officiel du support Microsoft. |
Si vous n’avez pas encore créé de demande de signature de certificat (CSR) ni commandé votre certificat, consultez les instructions de création d’une CSR pour les serveurs Microsoft.
Comment installer votre certificat SSL dans Exchange
Dans les instructions ci-dessous, modifiez le texte en gras et en italique afin qu’il corresponde à votre configuration (nom de fichier, domaine ou empreinte du certificat).
1. Téléchargez et ouvrez le fichier ZIP contenant votre certificat. Votre fichier de certificat sera nommé your_domain_name.cer.
2. Copiez your_domain_name.cer dans C:\Desktop sur votre serveur Exchange.
3. Ouvrez PowerShell.
◦Appuyez sur la touche “Windows” + “R” pour ouvrir la boîte de dialogue Run.
◦Saisissez “powershell” dans la boîte de dialogue Run.
◦Appuyez sur “Ctrl” + “Shift” + “Enter” ou cliquez sur “OK” pour ouvrir PowerShell avec des privilèges élevés.
4. Exécutez les commandes suivantes dans PowerShell pour importer et activer votre certificat (les deux commandes sont exécutées sur la même ligne, séparées par une barre verticale):
| Import-ExchangeCertificate -Path C:\Desktop\your_domain_name.cer | Enable-ExchangeCertificate -Services "SMTP, IMAP, POP, IIS" |
L’option Services peut contenir n’importe quelle combinaison des valeurs suivantes: IMAP, POP, UM, IIS, SMTP. Pour désactiver un certificat, définissez le paramètre Services sur 'None'.
Pour en savoir plus sur les commandes Exchange, consultez le Centre de ressources techniques Exchange Server de Microsoft.
5. Vérifiez que votre certificat est activé en exécutant la commande Get-ExchangeCertificate:
| Get-ExchangeCertificate -DomainName your.domain.name |
Exemple:
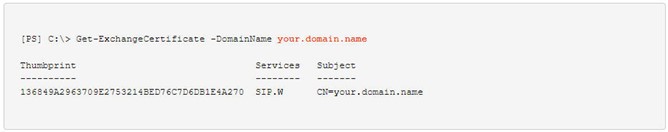
Dans la colonne Services, les lettres SIP et W correspondent à SMTP, IMAP, POP3 et Web (IIS).
Si votre certificat n’est pas correctement activé, vous pouvez exécuter de nouveau la commande Enable-ExchangeCertificate en collant l’empreinte de votre certificat comme argument -ThumbPrint, comme indiqué ci-dessous:
| Enable-ExchangeCertificate -ThumbPrint [paste_your_thumbprint] -Services "SMTP, IMAP, POP, IIS" |
6. Testez votre certificat en vous connectant à votre serveur avec Microsoft Edge (ou Chrome), ActiveSync ou Outlook.
Si vous utilisez ISA 2004 ou ISA 2006, vous devez redémarrer vos serveurs. Certains clients ont signalé que les services ISA n’envoient pas le certificat intermédiaire avant le redémarrage.
Exportation vers votre serveur ISA (TRÈS IMPORTANT)
Lors de l’exportation de votre certificat, veillez à inclure tous les certificats de la chaîne de certification lorsque vous y êtes invité. Dans le cas contraire, votre certificat ne fonctionnera pas correctement.
Si vous utilisez actuellement un serveur ISA (Internet Security and Acceleration) devant votre serveur Exchange, ou si vous devez exporter votre certificat SSL vers un autre type de serveur Microsoft, consultez les instructions Exporter votre certificat SSL à l’aide de l’utilitaire de certificats DigiCert (format PFX et format PEM) pour obtenir une procédure détaillée.
-

The most-trusted global provider of high-assurance TLS/SSL, PKI, IoT and signing solutions.
-


-
© 2022-2026, DigiCert, Inc. All rights reserved.
Cookie Settings
